Báo cáo thực hành

Group Policy chặn ghi dữ liệu vào USB

Trong môi trường Windows Domain
Windows Server 2019 · Windows 10 Pro · VMware

Domain: attt.ptitGPO: ChanGhiUSB
ATTT-DC-01
Domain Controller · DNS
ATTT-WK-01
Windows 10 Pro · máy thành viên
USB STICK (E:)
Removable Disk
Đọc: cho phép
Ghi: bị chặn
Nội dung

Bố cục trình bày

01

Tổng quan

Vấn đề, mục tiêu, phạm vi

02

Cơ sở lý thuyết

AD DS, DNS, Group Policy, chính sách chặn ghi

03

Mô hình thực nghiệm

Mạng lab, Domain Controller, gia nhập domain

04

Triển khai chính sách

Liên kết GPO, cấu hình, cập nhật trên máy khách

05

Kiểm thử & đánh giá

Kết quả đọc/ghi, ưu điểm, hạn chế

06

Kết luận

Kết quả đạt được, hướng phát triển

01 · Tổng quan

Vấn đề: dữ liệu qua USB không được kiểm soát

Sao chép trái phép

Tài liệu nội bộ bị chép sang thiết bị cá nhân

Thất thoát dữ liệu

Dữ liệu rời khỏi tổ chức mà không ai kiểm soát

Lây nhiễm mã độc

Mã độc vào hệ thống qua thiết bị lưu trữ di động

Giải pháp: quản trị tập trung bằng Active Directory + Group Policy

Bật chính sách Removable Disks: Deny write access cho các máy trong domain

01 · Tổng quan

Mục tiêu và phạm vi

1

Dựng lab

Windows Server 2019 và Windows 10 Pro trên VMware

2

AD DS + DNS

Nâng cấp server thành Domain Controller

3

Gia nhập domain

Đưa Windows 10 vào domain, kiểm tra kết nối

4

Áp dụng GPO

Tạo và liên kết GPO chặn ghi USB

5

Kiểm thử

Đọc/ghi trên USB, đánh giá hiệu quả

Phạm vi

Lab VMware Workstation trên máy Linux Mint · 2 máy ảo · 1 chính sách trọng tâm

Phương pháp

Thực nghiệm: cấu hình → chạy lệnh kiểm tra → ghi nhận bằng ảnh chụp màn hình

02 · Cơ sở lý thuyết

Ba thành phần nền tảng

AD DS

Active Directory Domain Services
  • Quản lý tập trung user, group, computer
  • Domain Controller xác thực người dùng và máy tính

DNS

Domain Name System
  • Máy khách tìm DC qua bản ghi SRV
  • Máy khách phải dùng DNS của DC, không dùng DNS công cộng

Group Policy

Group Policy Object (GPO)
  • GPO liên kết với Site, Domain hoặc OU
  • Computer Configuration → áp dụng cho máy tính
  • User Configuration → áp dụng cho người dùng
Máy khách nhận chính sách như thế nào
Máy khách khởi động / gpupdate
Hỏi DNS: bản ghi SRV của DC
Kết nối Domain Controller
Áp dụng GPO của OU chứa máy
02 · Cơ sở lý thuyết

Chính sách Removable Disks: Deny write access

Computer Configuration›Policies›Administrative Templates›System›Removable Storage Access
Đọc, mở tệpMở và xem dữ liệu có sẵn
Cho phép
Ghi dữ liệuTạo, sửa, sao chép tệp vào USB
Bị chặn
Không vô hiệu hóa toàn bộ USB. Chỉ tác động lên thiết bị Windows nhận diện là Removable Disk.

Nhóm Removable Storage Access

19 thiết lập · bài lab bật 1
Loại thiết bị
Đọc
Ghi
Thực thi
CD and DVD
Custom Classes
Floppy Drives
Removable Disks
Enabled
Tape Drives
WPD Devices
EnabledNot configuredKhông có thiết lập
+ 3 thiết lập chung (vd. All Removable Storage classes: Deny all access): Not configured
03 · Mô hình thực nghiệm

Thành phần và công cụ

VMware Workstation

Chạy các máy ảo mô phỏng

Windows Server 2019

AD DS, DNS, Group Policy Management

Windows 10 Pro

Máy khách gia nhập domain, nhận chính sách

AD Users and Computers

Quản lý tài khoản, máy tính, OU

Group Policy Management

Tạo, chỉnh sửa, liên kết GPO

Command Prompt

Kiểm tra IP, DNS và kết quả áp dụng GPO

03 · Mô hình thực nghiệm

Mô hình mạng thử nghiệm

MÁY VẬT LÝ · LINUX MINT VMWARE WORKSTATION Domain: attt.ptit ATTT-DC-01 Windows Server 2019 Vai tròDomain Controller, DNS IPv4192.168.241.130 (tĩnh) Subnet255.255.255.0 DNS::1, 192.168.241.130 ATTT-WK-01 Windows 10 Pro Vai tròDomain member IPv4192.168.241.131 Subnet255.255.255.0 DNS192.168.241.130 → DC Truy vấn DNS, xác thực Gửi GPO ChanGhiUSB USB STICK (E:) 7.44 GB Mạng ảo VMware · 192.168.241.0/24 Gateway 192.168.241.2
Điểm mấu chốt: DNS của máy khách phải trỏ về Domain Controller (192.168.241.130) thì mới tìm được domain attt.ptit.
03 · Mô hình thực nghiệm

Cấu hình mạng: kiểm tra bằng ipconfig /all
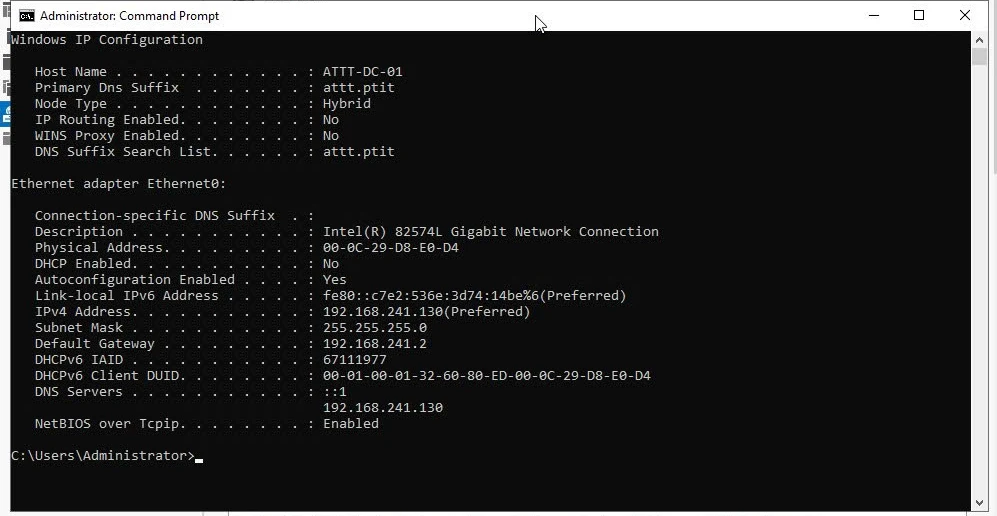
ipconfig /all trên ATTT-DC-01
ATTT-DC-01 (Windows Server 2019)
IPv4 192.168.241.130DHCP: NoDNS ::1, 192.168.241.130
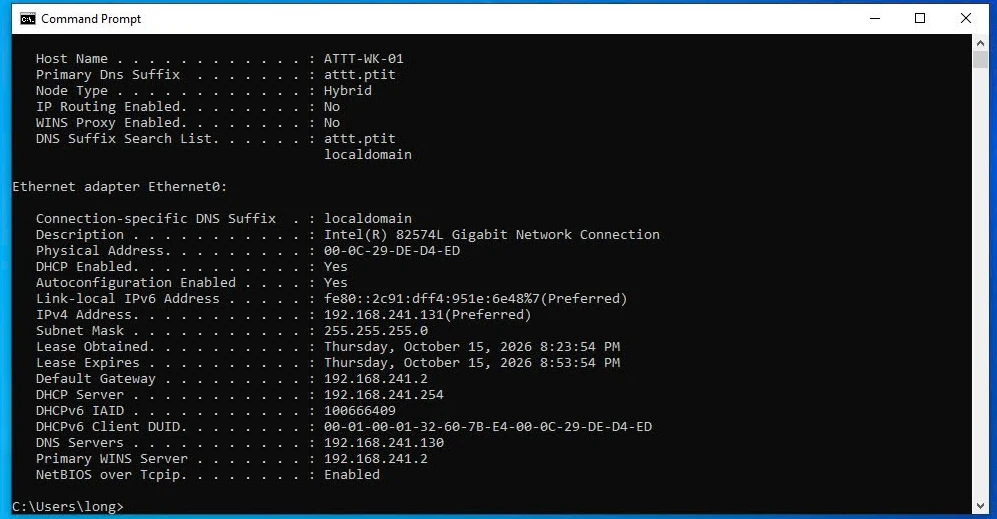
ipconfig /all trên ATTT-WK-01
ATTT-WK-01 (Windows 10 Pro)
IPv4 192.168.241.131DNS 192.168.241.130DNS suffix attt.ptit
ipconfig /allXem IP, subnet, gateway, DNS
ping 192.168.241.130Kiểm tra kết nối IP (Firewall có thể chặn ICMP)
nslookup attt.ptitKiểm tra phân giải tên domain
03 · Mô hình thực nghiệm

Cài AD DS và nâng cấp Domain Controller

  1. Server Manager → Add Roles and Features → AD DS
  2. Promote this server to a domain controller
  3. Tạo domain mới: attt.ptit
  4. Đặt mật khẩu DSRM → khởi động lại
  5. Kiểm tra AD DS và DNS hoạt động bình thường
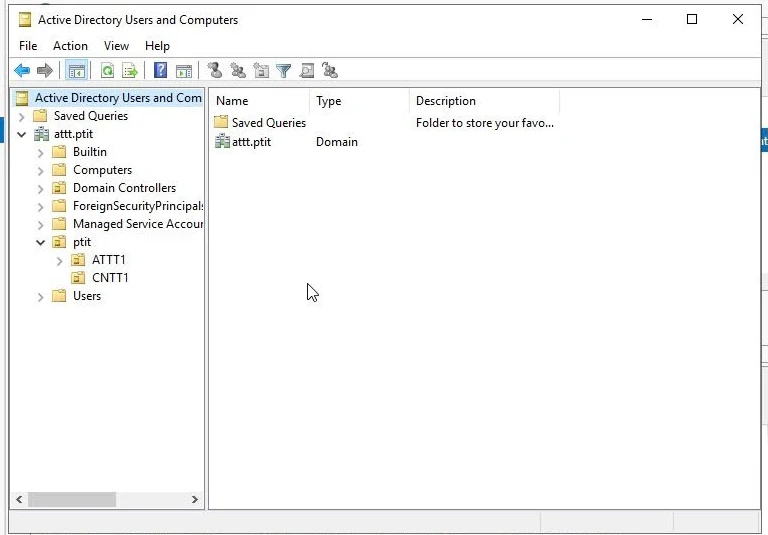
Domain attt.ptit trong Active Directory Users and Computers
03 · Mô hình thực nghiệm

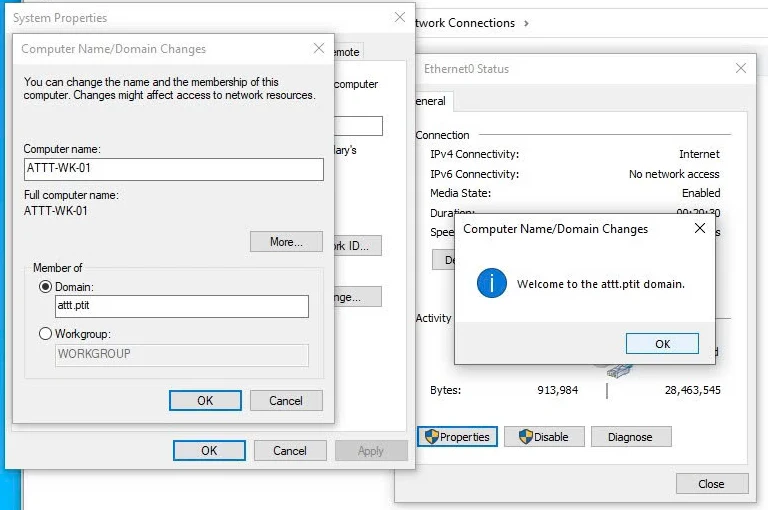
Đưa Windows 10 vào domain

1
Đặt DNS ưu tiên = 192.168.241.130
2
System Properties → Change → Domain: attt.ptit
3
Nhập tài khoản có quyền gia nhập domain
4
Nhận “Welcome to the attt.ptit domain” → khởi động lại
5
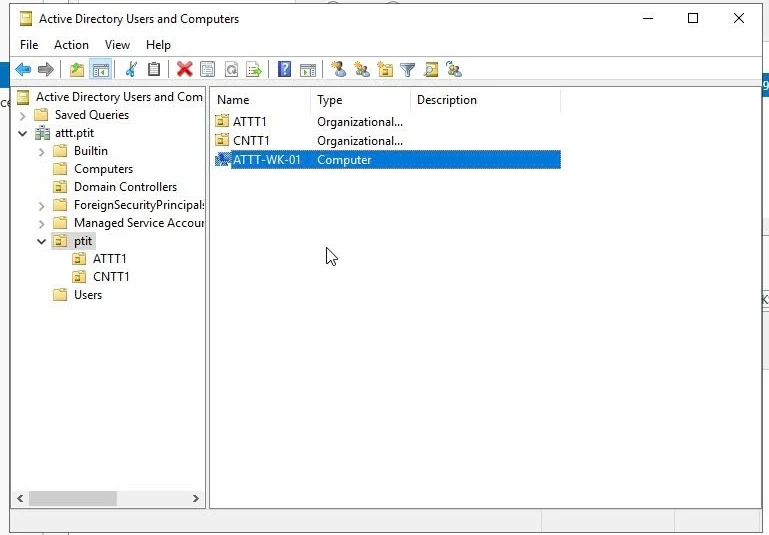
Kiểm tra ATTT-WK-01 trong ADUC
Thông báo gia nhập domain thành công
Bước 4: gia nhập domain attt.ptit thành công
Máy ATTT-WK-01 trong Active Directory
Bước 5: ATTT-WK-01 xuất hiện trong OU ptit
04 · Triển khai chính sách

Xác định OU và liên kết GPO

  • attt.ptit Domain
    • ptit OUChanGhiUSB
      • ATTT1 OU
      • CNTT1 OU
      • ATTT-WK-01 Computer
Link Enabled: YesEnforced: NoSecurity Filtering: Authenticated Users
Chính sách thuộc Computer Configuration nên tài khoản máy ATTT-WK-01 phải nằm trong OU được liên kết.
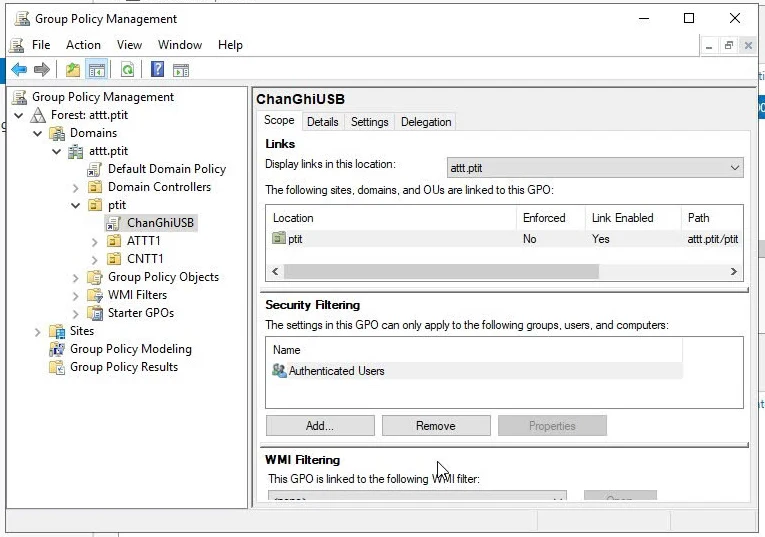
GPO ChanGhiUSB liên kết với OU ptit trong Group Policy Management
04 · Triển khai chính sách

Bật chính sách chặn ghi

GPO ChanGhiUSB → Edit → Group Policy Management Editor
  1. Computer Configuration
  2. Policies
  3. Administrative Templates
  4. System
  5. Removable Storage Access
Removable Disks: Deny write accessEnabled
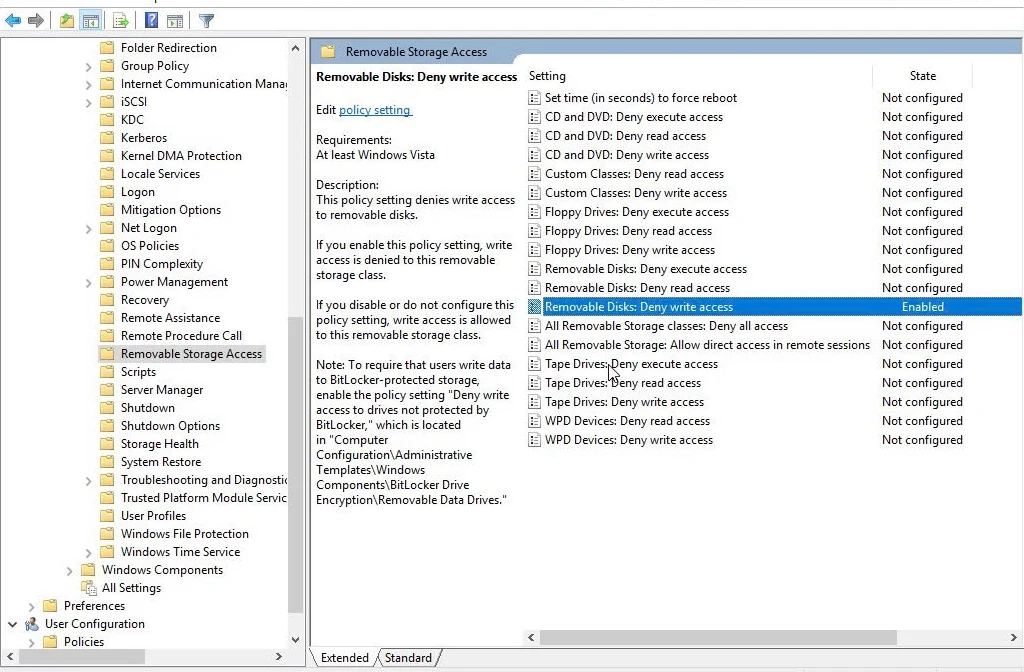
Removable Disks: Deny write access ở trạng thái Enabled
Thiết lập ở trạng thái Enabled, các thiết lập khác giữ Not configured
04 · Triển khai chính sách

Cập nhật và xác minh trên máy khách

Cập nhật ngay · áp dụng chính sách mới

C:\> gpupdate /force
Computer Policy update has completed successfully.
User Policy update has completed successfully.

Kiểm tra GPO đã áp dụng

C:\> gpresult /scope computer /r
Applied Group Policy Objects
  ChanGhiUSB
gpresult cần chạy CMD bằng quyền Administrator; user thường nhận lỗi Access Denied.
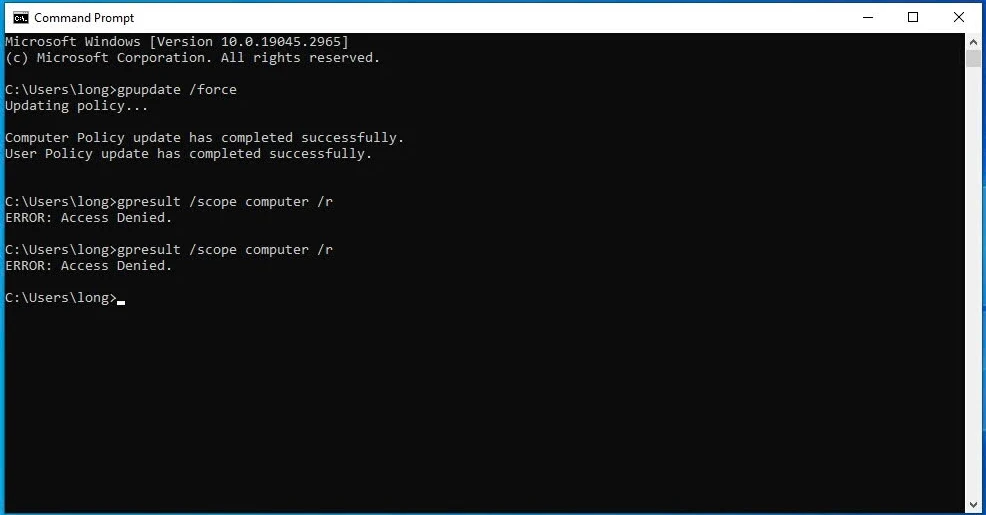
Kết quả gpupdate /force trên ATTT-WK-01
gpupdate /force thành công trên ATTT-WK-01; gpresult bị Access Denied khi chạy bằng user thường
05 · Kiểm thử & đánh giá

Kịch bản kiểm thử

1
Gắn USB STICK (E:) vào máy ảo Windows 10
2
Mở tệp có sẵn trên USB
3
Sao chép Untitled.PNG từ C: sang E:
4
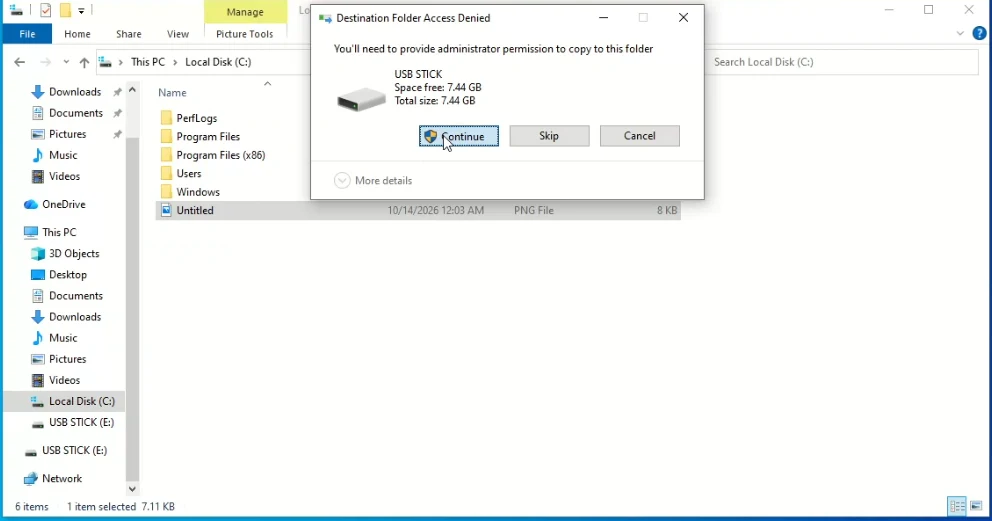
UAC yêu cầu quyền quản trị → Continue
5
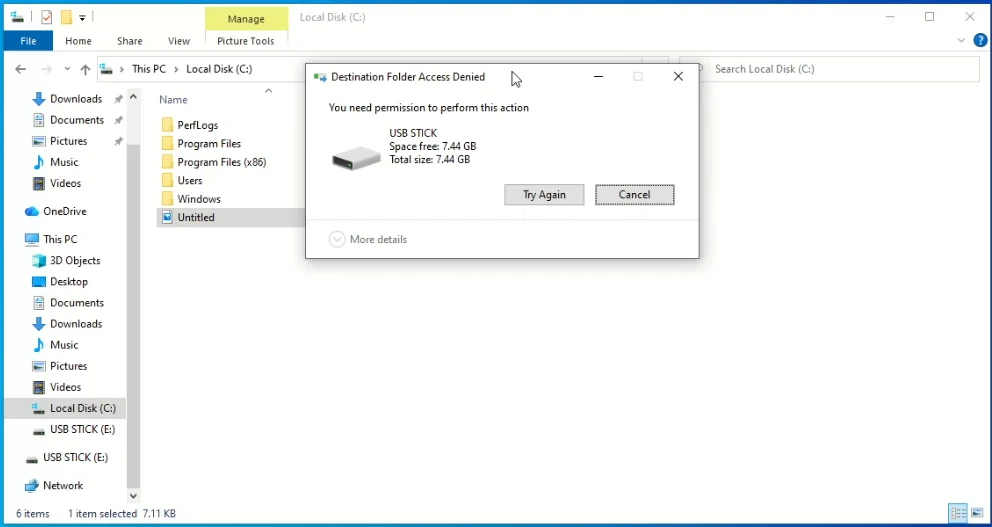
Thao tác ghi bị từ chối
Hộp thoại yêu cầu quyền quản trị khi sao chép vào USB
Bước 4: “You'll need to provide administrator permission to copy to this folder”
Hộp thoại từ chối truy cập sau khi chọn Continue
Bước 5: “You need permission to perform this action”, vẫn bị chặn dù đã chọn Continue
05 · Kiểm thử & đánh giá

Kết quả kiểm thử

#Nội dung kiểm traMong đợiThực tế
1Máy khách gia nhập domainThành côngThành côngattt.ptitĐạt
2GPO xuất hiện trong gpresultCóCóChanGhiUSBĐạt
3Đọc/mở tệp có sẵn trên USBĐược phépMở bình thườngĐạt
4Tạo thư mục/tệp mới trên USBBị chặnBị chặnTừ chối truy cậpĐạt
5Sao chép tệp từ máy sang USBBị chặnBị chặnDestination Folder Access DeniedĐạt
5/5

trường hợp cho kết quả
đúng như mong đợi
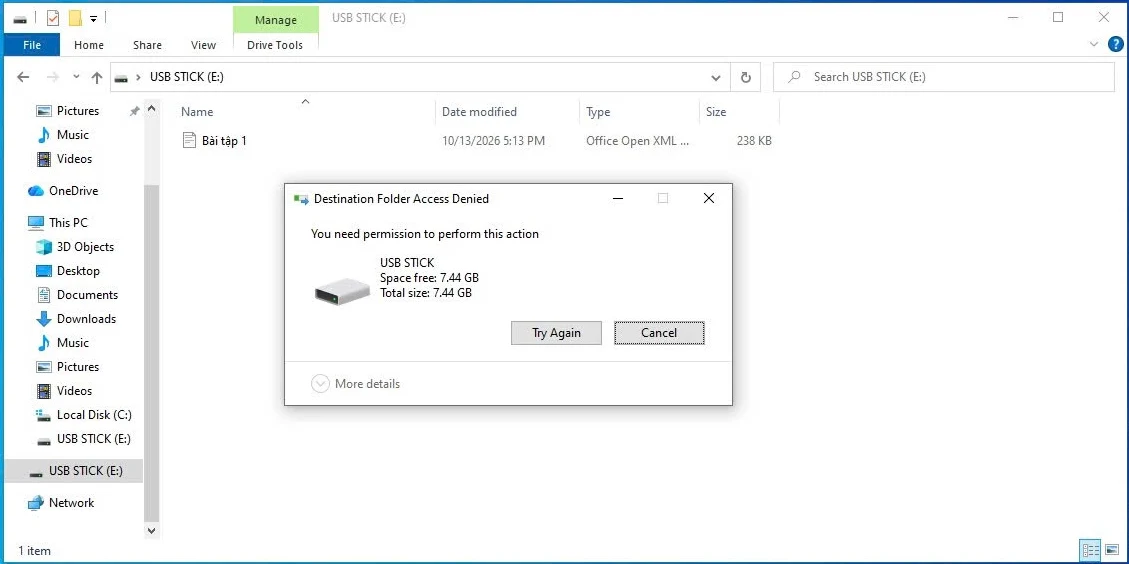
Sao chép vào USB STICK (E:) bị từ chối, tệp có sẵn vẫn hiển thị
Tệp có sẵn trên E: vẫn hiển thị; sao chép mới bị từ chối
05 · Kiểm thử & đánh giá

Đánh giá

Ưu điểm

  • Triển khai tập trung, đồng bộ cho mọi máy trong OU
  • Không cần phần mềm bên thứ ba
  • Giảm rủi ro rò rỉ dữ liệu nội bộ ra thiết bị cá nhân
  • Chặn được cả khi người dùng xác nhận quyền quản trị qua UAC

Hạn chế

  • Chỉ áp dụng cho thiết bị Windows nhận diện là Removable Storage
  • Một số thiết bị cần thêm chính sách, vd. chặn cài đặt thiết bị di động
  • Chỉ chặn ghi vào USB, không chặn mọi cách sao chép dữ liệu
  • Lab ảo quy mô nhỏ, chưa phản ánh hệ thống doanh nghiệp
06 · Kết luận

Kết luận và hướng phát triển

Kết quả đạt được

  • Dựng domain attt.ptit: Windows Server 2019 (DC, DNS) + Windows 10 Pro
  • GPO ChanGhiUSB được liên kết và áp dụng cho ATTT-WK-01
  • USB đọc được, ghi bị chặn, đúng mục tiêu của chính sách

Hướng phát triển

  • Chặn đọc hoặc chặn toàn bộ truy cập thiết bị lưu trữ di động
  • Phân OU và nhóm bảo mật để áp dụng theo từng bộ phận
  • Kết hợp chính sách mật khẩu, khóa Control Panel, hạn chế chạy phần mềm
  • Giải pháp quản lý thiết bị đầu cuối, chống rò rỉ dữ liệu (DLP)
Phụ lục

Lệnh kiểm tra và tài liệu tham khảo

ipconfig /allXem cấu hình mạng đầy đủ
ping 192.168.241.130Kiểm tra kết nối IP tới DC
nslookup attt.ptitKiểm tra phân giải tên domain
nslookup -type=SRV _ldap._tcp.dc._msdcs.attt.ptitKiểm tra bản ghi SRV của DC
gpupdate /forceCập nhật Group Policy ngay
gpresult /scope computer /rXem GPO áp dụng cho máy tính
gpresult /h "%USERPROFILE%\Desktop\gpresult.html"Xuất báo cáo GPO dạng HTML
Tài liệu: Microsoft Learn: Active Directory Domain Services overview · Group Policy overview · Removable Storage Access policy settings · VMware Workstation Pro documentation

Cảm ơn đã lắng nghe

Hỏi & đáp